云服务器端口开放的两层逻辑:安全组与宝塔防火墙的区别
雅洁 发布于
问题的由来
在云服务器上部署宝塔面板后,很多新手用户会遇到一个看似矛盾的现象:
- 宝塔面板中显示系统防火墙处于关闭状态。
- 但每次开放新端口时,仍然必须前往云控制台的安全组中添加规则。
- 如果只在宝塔中操作,端口始终无法访问。
这引出一个常见疑问:宝塔面板的防火墙能否替代云安全组?
答案是:不能。二者处于不同层级,职责独立,无法互相替代。
两层防火墙的层级关系
云服务器的网络访问控制实际上分为两层:
-
云平台层:安全组(Security Group)
由云服务商(如腾讯云、阿里云)提供,运行在服务器外部的网络层。它在流量到达服务器之前进行过滤,不由服务器操作系统或宝塔面板控制。 -
操作系统层:系统防火墙
运行在服务器内部,常见实现为 firewalld 或 iptables。宝塔面板的“安全”页面管理的正是这一层。它只处理已经通过云平台安全组、到达服务器的流量。
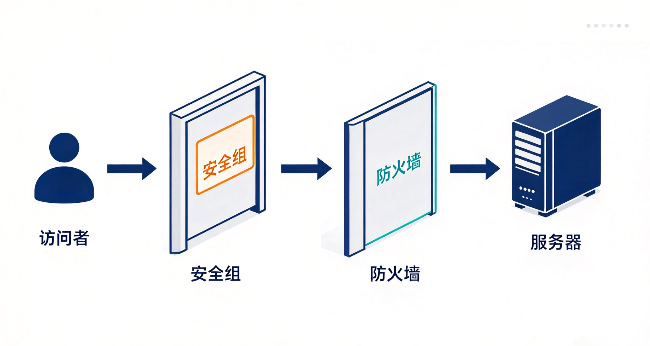
流量进入服务器的实际顺序如下:
用户请求
   ↓
云平台安全组(第一层)
   ↓
服务器操作系统
   ↓
系统防火墙 / 宝塔防火墙(第二层)
   ↓
Web 服务(Nginx / Apache 等)
为什么宝塔防火墙无法替代安全组
关键点在于流量经过的先后顺序:
- 如果云平台安全组未放行某个端口,流量根本到不了服务器,系统防火墙无论是否放行都无意义。
- 如果安全组已放行,但系统防火墙开启且未放行该端口,流量仍会被拦截。
- 只有当两层都放行(或系统防火墙关闭)时,端口才能真正可访问。
因此,宝塔面板的防火墙只能控制第二层,对第一层的安全组没有任何操作权限。
为什么宝塔显示防火墙关闭,反而简化了操作
当宝塔面板显示系统防火墙未开启时,意味着第二层没有进行拦截。此时只需在腾讯云安全组中放行端口,即可实现访问。
这也是许多用户选择保持系统防火墙关闭的原因:操作路径更短,只需维护一层规则。
但从安全角度看,这种配置缺少纵深防御。一旦安全组规则出现疏漏,服务器将直接暴露。
推荐的配置方式
更稳妥的做法是两层同时启用,并保持规则一致:
| 层级 | 管理位置 | 建议 |
|---|---|---|
| 云平台安全组 | 云控制台 | 仅放行必要端口(如 80、443、修改后的面板端口) |
| 系统防火墙 | 宝塔面板 | 同样仅放行上述端口 |
这样做的好处是形成纵深防御:即使某一层配置出现疏漏,另一层仍能提供保护。
代价是每开放一个新端口,需要在两个位置分别操作,维护成本略高。
对比总结
| 维度 | 云安全组 | 宝塔防火墙 |
|---|---|---|
| 所在层级 | 云平台网络层 | 服务器操作系统内部 |
| 管理入口 | 云控制台 | 宝塔面板 |
| 能否互相替代 | 否 | 否 |
| 流量经过顺序 | 先 | 后 |
| 宝塔能否控制 | 否 | 是 |
结论
- 腾讯云安全组与宝塔防火墙是两层独立、职责不同的访问控制机制,不能互相替代。
- 流量先经过安全组,再经过系统防火墙;任一层未放行,端口均不可访问。
- 宝塔显示防火墙关闭,仅表示第二层未启用,并不意味着服务器没有防火墙保护。
- 追求操作简便可只维护安全组;追求安全性建议两层同时启用并保持规则一致。
理解这两层的关系,可以避免在端口开放问题上反复排查,也有助于建立更清晰的云服务器安全模型。